In Breve
- Quali sono le tipologie di truffe più comuni nel Regno Unito?
- Le truffe più comuni includono chiamate automatizzate e 'task scam' su WhatsApp.
- Come posso proteggermi dalle chiamate di spam?
- È consigliabile non rispondere con un semplice 'sì' e verificare l'identità del chiamante.
- Le banche richiedono informazioni sensibili via telefono?
- No, le banche non richiederanno mai PIN o password via telefono.
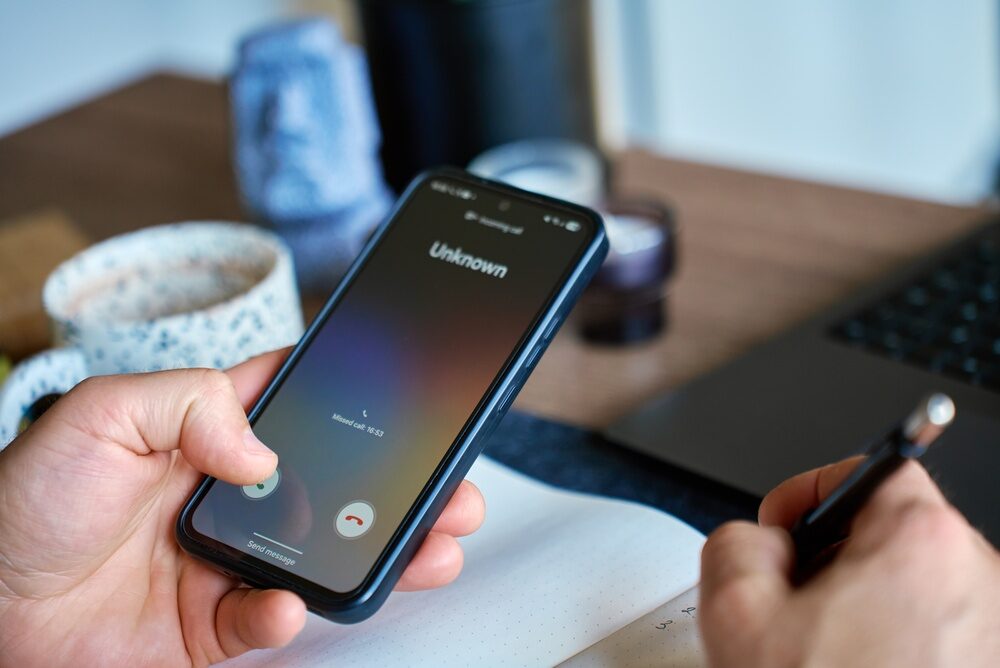
Negli ultimi mesi, il Regno Unito ha registrato un aumento significativo delle chiamate e dei messaggi di spam, suscitando preoccupazioni tra i cittadini. Sebbene la causa esatta di questo fenomeno non sia ancora chiara, è evidente che molte delle comunicazioni seguono schemi ricorrenti che possono essere identificati.
Tra le tipologie di truffe più comuni, si segnalano le chiamate automatizzate che invitano gli utenti ad aggiungere un numero su WhatsApp. Questo metodo è progettato per aggirare i filtri anti-spam e facilitare l’invio di file o link potenzialmente dannosi. Un esempio di queste truffe è rappresentato dalle cosiddette “task scam”, in cui viene proposta un’attività remunerata, ma in realtà serve a raccogliere informazioni finanziarie sensibili.
Un altro schema preoccupante è quello delle chiamate automatiche che si rivolgono all’interlocutore per nome e pongono domande a cui si può rispondere con un semplice “sì” o “no”. Le risposte registrate possono essere utilizzate per ingannare i sistemi di riconoscimento vocale impiegati da istituti finanziari. In questi casi, è consigliabile non rispondere con un semplice “sì” e chiedere invece l’identità del chiamante.
Inoltre, sono frequenti le chiamate da falsi operatori di reti mobili o fornitori di servizi Internet, che offrono offerte vantaggiose o affermano che è stata aperta un’utenza a nome dell’interlocutore. Se si sospetta la legittimità della comunicazione, è opportuno richiamare il fornitore utilizzando il numero ufficiale reperito sul sito web dell’azienda. Alcuni malviventi lasciano messaggi vocali sperando che il destinatario richiami, mentre altre chiamate possono apparire come numeri locali grazie all’uso della tecnologia VoIP.
Le informazioni personali possono essere facilmente reperite attraverso violazioni di dati, incluse compromissioni nella catena di fornitura. Aziende terze che gestiscono dati per conto di altri soggetti possono essere attaccate, fornendo accesso a rubriche estese. I dati rubati possono rimanere attivi anche mesi o anni dopo la violazione. Pertanto, l’attuale ondata di spam non implica necessariamente una nuova violazione, ma potrebbe essere il risultato di dati già compromessi.
Per ridurre il rischio di cadere vittima di queste truffe, è fondamentale adottare alcune precauzioni. Se un chiamante afferma di rappresentare un servizio utilizzato, è consigliabile chiedere il nome e richiamare l’azienda attraverso il numero ufficiale. È importante ricordare che le banche non richiederanno mai PIN, password o codici del generatore di carte via telefono, né chiederanno di trasferire denaro a conti non autorizzati. Se il telefono segnala una chiamata come spam, è preferibile lasciarla suonare fino alla fine; riattaccare prima di rispondere segnala che il numero è attivo.
Inoltre, è possibile attivare il filtraggio delle chiamate sugli smartphone. Per gli utenti di iPhone 11 e modelli successivi con iOS 16 o successivo, è possibile andare su Impostazioni > App > Telefono > Filtra chiamate sconosciute e attivare l’opzione “Chiedi motivo della chiamata” per visualizzare il motivo fornito da numeri non in rubrica. Per gli utenti Android, è necessario aprire l’app Telefono, accedere al menu a tre punti, selezionare Impostazioni > Spam e screening chiamate o Call Screen, e attivare “Esegui automaticamente lo screening delle chiamate”. Le opzioni di protezione variano da massimo (screening di tutti i numeri sconosciuti) a medio (screening dei numeri sospetti e rifiuto dello spam) fino a base (nessuno screening automatico, rifiuto solo dello spam noto).
